Hackerare un’automobile
Le auto sono sempre più spesso connesse alla Rete, e c'è il rischio che geek senza buone intenzioni possano prenderne il controllo.
Una delle serie televisive entrate nell’immaginario collettivo degli anni Ottanta, Supercar, ha per protagonisti David Hasselhoff e, verrebbe da dire soprattutto, Kitt, una Pontiac Firebird Trans Am nera del 1982 dotata di un’intelligenza propria e capace addirittura di provare sentimenti. Kitt, che mostrava il riconoscibile laser rosso sulla parte anteriore del veicolo, era in grado di collegarsi a database federali americani e impianti di videosorveglianza, e gestiva tutte le sue funzionalità futuristiche tramite un computer di bordo. La serie ha generato un culto diffuso intorno al mondo, spesso con repliche fedeli di Kitt realizzate su misura. Nei trent’anni trascorsi da Supercar, tuttavia, avere un sistema di controllo informatico centralizzato nella propria auto è diventato la norma, grazie allo sviluppo di macchine con sistemi operativi connessi a Internet e funzionalità attivabili col semplice tocco di uno schermo.

- Una scena di Supercar.
Lo sviluppo di OS per auto va in direzione del progresso, spesso dimostrando un’integrazione e una facilità d’uso che fino a dieci anni fa ci avrebbero fatto gridare al miracolo tecnologico. Eppure, l’implementazione di questi sistemi espone migliaia (se non milioni) di guidatori a un rischio potenzialmente devastante: il car-hacking, ovvero la possibilità di manomettere i computer degli emuli di Kitt usando un altro computer, magari da centinaia di chilometri di distanza. È quanto successo ad Andy Greenberg, firma di Wired, che il mese scorso ha accettato di fare da cavia per il software sviluppato da due talentuosi smanettoni, Charlie Miller e Chris Valasek, mentre guidava una Jeep Cherokee nel centro di St. Louis, in Missouri. Il codice di Miller e Valasek si è dimostrato in grado di assumere il controllo della Jeep di Greenberg: senza che il conducente del mezzo avesse modo di riportare la situazione alla normalità, e utilizzando un solo laptop da chilometri di distanza, i due hacker sono riusciti a cambiare stazione radio aumentando il volume degli altoparlanti, muovere i tergicristalli e azionare la comparsa del liquido per la pulizia dei vetri, poi addirittura a frenare il veicolo in prossimità di un cavalcavia. Greenberg, che pure aveva promesso che non si sarebbe fatto prendere dal panico, scrive nel suo resoconto dell’esperienza di essersi aggrappato al suo iPhone per chiedere a Miller e Valasek di terminare l’esperimento, implorandoli.
La dimostrazione di Miller e Valasek, messa in atto per un talk che il duo aveva in programma alla Black Hat Conference di Las Vegas pochi giorni dopo e condensata in un paper di novanta pagine, non è stata priva di conseguenze. L’esperimento ha provato al di là di ogni ragionevole dubbio l’estrema vulnerabilità dell’autoveicolo, costringendo nel giro di poche ore Fiat Chrysler ad aggiornare 1,4 milioni di Jeep per applicare una patch anti-hacker al software del sistema operativo. I possessori del veicolo in questione «riceveranno un device USB utilizzabile per fare un upgrade del software del veicolo, che fornisce misure di sicurezza addizionali», è stata la nota della società presieduta da Sergio Marchionne. Due senatori americani, i democratici Ed Markey e Richard Blumenthal, hanno presentato un disegno di legge per assicurarsi che i produttori di automobili rispettino una serie di nuove linee guida per proteggere i conducenti dei mezzi da attacchi di provenienza digitale. «Chi guida la macchina non deve essere costretto a scegliere tra essere connesso ed essere protetto», è stata la chiosa del senatore Markey.
In assenza di contromisure una giornata come tante in America avrebbe potuto vedere migliaia di automobili impazzite
Come spiega Slate in un approfondimento dedicato alla vicenda, nella preparazione della loro intrusione Miller e Valasek hanno passato in rassegna le connessioni alla rete mobile dell’operatore americano Sprint, un network con connessioni provenienti da più di 2400 auto (non soltanto Jeep Cherokee), delle quali hanno potuto rintracciare le coordinate e dei cui controlli si sarebbero potuti impadronire, se lo avessero voluto. Come in un racconto di Asimov, in assenza di contromisure appropriate una giornata come tante in America avrebbe potuto vedere migliaia di automobili impazzite, lanciate a velocità folli e impossibili da governare. Interpellato da Slate, Chris Valasek ha dichiarato di dubitare che altre macchine abbiano «le stesse identiche vulnerabilità, ma non c’è ragione di escludere che ne abbiano di diverse. Probabilmente ne hanno tutte». D’altronde l’uso della rete Internet a bordo dei mezzi è sempre più diversificato: l’impiego di mappe, sensori di distanza per il parcheggio assistito (con cui controllare anche il volante, rendendo la fiction anni Ottanta di Kitt sempre meno fiction), sistemi di frenata per mantenere le distanze di sicurezza e controlli della pressione dei pneumatici diventa un potenziale rischio, in un contesto del genere.
Siamo dunque condannati a una preoccupante convivenza forzata con mezzi di trasporto in grado di farci del male? Può darsi, ma Charlie Miller spiega che «hackerare un’auto è molto più difficile di hackerare un computer». Miller, tra le altre cose, è capo della divisione sicurezza digitale di Twitter, e in precedenza aveva lavorato alla Tailored Access Operations, il gruppo interno alla NSA che si occupa di operazioni di hacking per conto dei vertici del governo americano.
Se le auto controllate a distanza non rendono il futuro dell’Internet of Things già abbastanza allarmante, considerate quanto successo il maggio scorso, quando un altro ricercatore nel campo della sicurezza digitale, Chris Roberts, ha twittato di essersi inserito nel sistema di intrattenimento di un volo United, e in seguito dichiarato all’FBI di essersi impadronito temporaneamente dei comandi dell’aereo, facendolo virare in direzione laterale. Alcuni esperti interpellati da Wired hanno sostenuto che si tratti di un hacking difficilmente praticabile, ma quando Kitt non rispondeva agli input di Michael Knight non sembrava forse di assistere soltanto a una rassicurante e divertente scena di fantascienza?
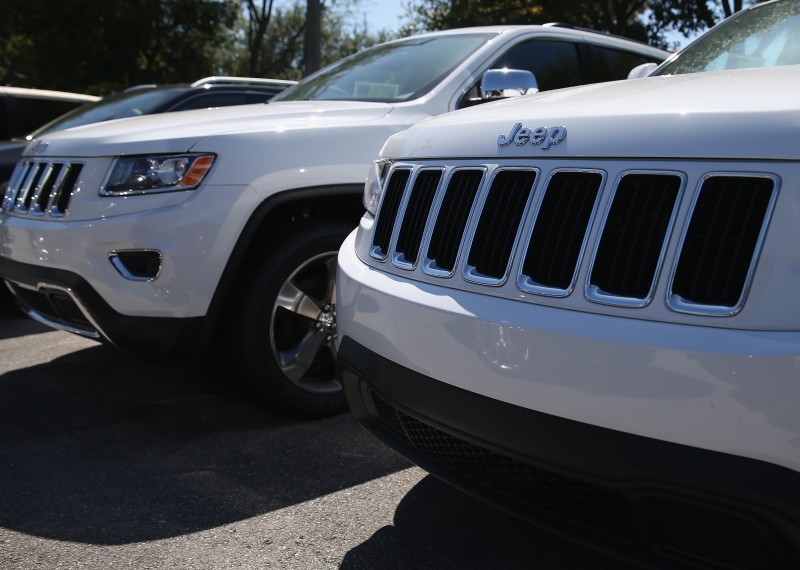
Nell’immagine in evidenza: Jeep Cherokee in vendita a Miami, Florida. (Joe Raedle/Getty Images)