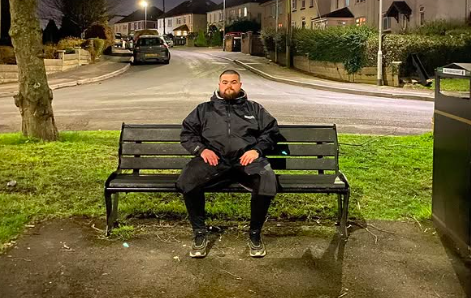
C’è un ragazzo inglese che da 7 anni recensisce panchine su Instagram
Il suo profilo si chiama RateThisBench, raccoglie ormai più di 300 recensioni di panchine ed è grazie a questa attività che ha conosciuto sua moglie.
Due vulnerabilità critiche in PHP permettono di prendere il controllo dei server senza autenticarsi. Adesso si tratta di correggerle prima che AI "cattive" ne approfittino.
Il 21 ottobre gli sviluppatori di PHP hanno pubblicato un avviso di sicurezza con un invito insolitamente perentorio: aggiornare subito. Le nuove versioni (8.5.12, 8.4.27, 8.3.36 e 8.2.35) correggono due vulnerabilità critiche, CVE-2026-109618 e CVE-2026-109619, entrambe valutate 9.2 su 10 e soprannominate php2shell, che permettono a un attaccante di eseguire codice sui server da remoto senza nemmeno doversi autenticare. Il problema non sta in un singolo sito o in un plugin, ma nel motore stesso del linguaggio: secondo W3Techs, PHP è usato dal 69,3 per cento dei siti di cui si conosce il linguaggio lato server, e su PHP girano WordPress, Drupal, Joomla e MediaWiki, il software di Wikipedia. Palo Alto Networks ha contato oltre 22,6 milioni di installazioni esposte potenzialmente vulnerabili, e almeno un governo europeo ha messo offline il proprio sito per precauzione. Più che di «far crollare il 70 per cento di internet», come hanno titolato alcuni giornali, si tratta del rischio che chiunque possa prendere il controllo di quei server e rubarne i dati.
La parte più interessante della storia, però, è chi l’ha scoperta. Il primo a imbattersi nel problema è stato Ryan Austin di Calif, una società californiana di sicurezza, che il 1° agosto ha trovato la prima falla nell’ambito di Patch the Planet, un’iniziativa di OpenAI per scovare vulnerabilità nel software open source, con l’aiuto del modello GPT-5.6 Sol. Il 19 agosto, in modo indipendente, i ricercatori di Wiz sono arrivati alle stesse conclusioni usando il proprio strumento Wiz Atlas insieme a Gemini 4 Argon di Google e allo stesso GPT-5.6 Sol. Il codice difettoso era lì da più di dieci anni, fin da PHP 5.4, e una parte del problema era già stata individuata: un errore simile era stato segnalato nel 2020 e di nuovo durante un audit del 2024, ma nessuno era riuscito a dimostrare che fosse sfruttabile, e così non era stato corretto. Secondo Wiz è proprio questo il punto: costruire un attacco richiedeva una catena di passaggi così complessa da essere al limite di quello che un ricercatore umano poteva fare, mentre con l’AI un solo ricercatore ha fatto in una settimana il lavoro che a una squadra di esperti avrebbe richiesto mesi.
Prima della pubblicazione, OpenAI ha messo insieme una coalizione con gli sviluppatori di PHP, Calif, Wiz, Cloudflare e diverse agenzie governative statunitensi, in modo che le correzioni e le protezioni fossero pronte prima che i dettagli diventassero pubblici. In un post sul suo blog, l’azienda lo definisce uno dei problemi di sicurezza più gravi degli ultimi anni, e ammette che le stesse capacità che hanno permesso di trovare le falle possono aiutare chi vuole sfruttarle a costruire attacchi in tempi rapidissimi. Wiz parla di «un punto di svolta per l’AI», paragonabile a quello che furono Heartbleed nel 2014 e Log4Shell nel 2021. Adesso la partita si gioca sulla velocità: le patch esistono, ma devono arrivare su milioni di server gestiti da chiunque, dalle grandi piattaforme ai piccoli blog dimenticati su un hosting economico, e le versioni di PHP dalla 8.1 in giù non ricevono più aggiornamenti ufficiali. L’intelligenza artificiale ha regalato ai difensori qualche settimana di vantaggio. Resta da capire se basterà.